SBI के 3,897 ग्राहकों का डेटा लीक, बैंक ने मानी साइबर सेंधमारी, खाताधारक सावधान!
SBI Data Leak: भारतीय स्टेट बैंक के 3,897 ग्राहकों की निजी जानकारी डार्क वेब पर मिली। जानें क्या डेटा लीक हुआ और बैंक ने क्या कदम उठाए।
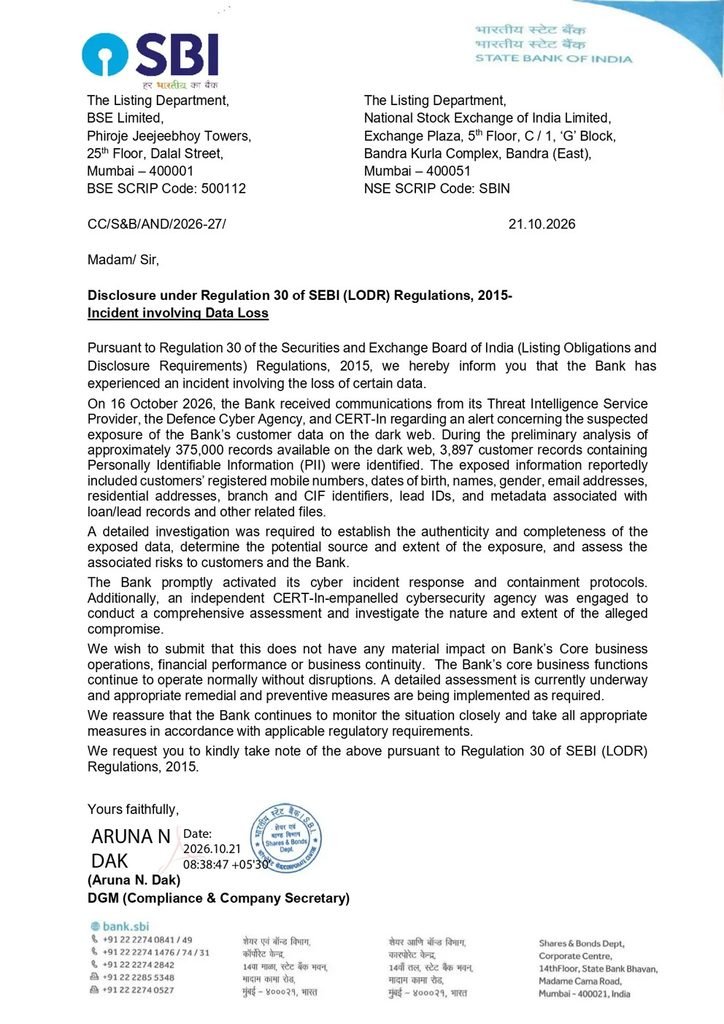
निष्कर्ष भारत, संवाददाता (नई दिल्ली)। देश के सबसे बड़े सरकारी बैंक स्टेट बैंक ऑफ इंडिया (SBI) के ग्राहकों की निजी जानकारी से जुड़ा साइबर सुरक्षा का मामला सामने आया है। बैंक ने स्टॉक एक्सचेंज में दी गई जानकारी में स्वीकार किया है कि उसके ग्राहकों के डेटा में संदिग्ध सेंधमारी हुई। शुरुआती जांच में डार्क वेब पर 3.75 लाख रिकॉर्ड मिलने की बात सामने आई, जिनमें से 3,897 ग्राहकों की व्यक्तिगत पहचान से जुड़ी जानकारियों की पहचान की गई है। इस घटना के बाद बैंकिंग डेटा की सुरक्षा और खाताधारकों की निजता को लेकर सवाल उठ रहे हैं।
SBI के अनुसार, इस घटना की जानकारी 16 अक्टूबर को मिली थी। इसके बाद बैंक ने साइबर सुरक्षा से जुड़े प्रोटोकॉल सक्रिय किए और मामले की जांच शुरू कर दी। बैंक का कहना है कि इस घटना से उसके सामान्य कामकाज पर कोई असर नहीं पड़ा है। हालांकि, डेटा लीक के संभावित स्रोत, इसकी पूरी सीमा और ग्राहकों पर पड़ने वाले प्रभाव का पता लगाने के लिए विस्तृत आकलन किया जा रहा है।
SBI Data Leak: किन ग्राहकों की जानकारी हुई लीक?
SBI के शुरुआती विश्लेषण में सामने आया है कि डार्क वेब पर उपलब्ध रिकॉर्ड में कुछ ग्राहकों की व्यक्तिगत पहचान से जुड़ी जानकारियां मौजूद हैं। इनमें नाम, रजिस्टर्ड मोबाइल नंबर, जन्मतिथि, जेंडर, ईमेल एड्रेस और घर का पता जैसी जानकारी शामिल बताई गई है।
निष्पक्ष ख़बर देखिये हमारे यूट्यूब चैनल पर: Jan Suraj का दावा,NDA के पास कोई चुनावी मुद्दा नहीं, इसलिए पैसे और फोटो के नाम पर फैला रहे भ्रम
इस तरह की जानकारियां किसी व्यक्ति की पहचान करने के लिए इस्तेमाल की जा सकती हैं। साइबर अपराधी इनका दुरुपयोग करके फर्जी कॉल, धोखाधड़ी वाले संदेश, नकली ईमेल या अन्य तरह के ऑनलाइन ठगी के प्रयास कर सकते हैं। हालांकि, उपलब्ध जानकारी के आधार पर यह कहना जल्दबाजी होगी कि लीक हुए प्रत्येक रिकॉर्ड का इस्तेमाल किसी अपराध में किया गया है।
यहां यह समझना भी जरूरी है कि डार्क वेब पर रिकॉर्ड मिलने और किसी ग्राहक के बैंक खाते से पैसे चोरी होने की घटनाएं अलग-अलग हैं। फिलहाल सामने आई जानकारी में सभी प्रभावित ग्राहकों के खातों से रकम निकाले जाने की पुष्टि नहीं की गई है। इसलिए ग्राहकों को सतर्क रहने के साथ-साथ अपुष्ट दावों से भी बचना चाहिए।
SBI के डेटा लीक में बैंकिंग रिकॉर्ड भी शामिल
बैंक की स्टॉक एक्सचेंज फाइलिंग के मुताबिक, कथित रूप से सामने आए डेटा में केवल ग्राहकों की व्यक्तिगत जानकारी ही नहीं, बल्कि बैंक शाखाओं से संबंधित विवरण, कस्टमर इन्फॉर्मेशन फाइल आइडेंटिफायर, लीड आईडी और लोन व लीड रिकॉर्ड से जुड़ा मेटाडेटा भी शामिल है।
ऐसे रिकॉर्ड बैंकिंग प्रक्रियाओं और ग्राहकों से जुड़े विभिन्न कामकाज की जानकारी दे सकते हैं। यदि इनका गलत इस्तेमाल किया जाए, तो ग्राहकों को निशाना बनाकर अधिक विश्वसनीय दिखने वाली धोखाधड़ी की कोशिश की जा सकती है। उदाहरण के लिए, कोई ठग ग्राहक का नाम या बैंक से जुड़ी कुछ जानकारियां बताकर खुद को बैंक कर्मचारी के रूप में पेश कर सकता है।
खबरें हमारे फेसबुक पर भी, लगातार खबरों के लिए फेसबुक से जुड़े
हालांकि, इन रिकॉर्ड के आधार पर किसी साइबर अपराध को अंजाम दिए जाने की पुष्टि अभी नहीं हुई है। जांच का एक अहम हिस्सा यह पता लगाना है कि सामने आया डेटा कितना वास्तविक है, किस अवधि से संबंधित है और उसका बैंक के सिस्टम से क्या संबंध है।
SBI ने जांच के लिए उठाए ये कदम
SBI ने कहा है कि संदिग्ध साइबर घटना की जानकारी मिलने के बाद उसने अपने साइबर इंसिडेंट रिस्पॉन्स और कंटेनमेंट प्रोटोकॉल सक्रिय कर दिए। इसके साथ ही एक स्वतंत्र साइबर सुरक्षा एजेंसी को जांच की जिम्मेदारी सौंपी गई है, जो CERT-In के पैनल में शामिल है।
जांच के दौरान यह पता लगाने की कोशिश की जा रही है कि डेटा तक अनधिकृत पहुंच कैसे बनी, घटना का संभावित स्रोत क्या था और कितने रिकॉर्ड प्रभावित हुए। इसके अलावा, बैंक और उसके ग्राहकों के लिए पैदा हो सकने वाले जोखिम का आकलन भी किया जा रहा है।
बैंक ने स्पष्ट किया है कि मामले का विस्तृत आकलन जारी है। जरूरत के मुताबिक सुधारात्मक कदम और भविष्य में ऐसी घटनाओं को रोकने के उपाय लागू किए जा रहे हैं।
इसे भी पढ़ें : WhatsApp पर ‘NO’ लिखकर जवाब देने से पहले सावधान! बैंकिंग स्कैम को लेकर पुलिस का अलर्ट
इस मामले में डिफेंस साइबर एजेंसी और इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) का उल्लेख भी सामने आया है। डिफेंस साइबर एजेंसी भारतीय सशस्त्र बलों से जुड़ी साइबर सुरक्षा व्यवस्था का हिस्सा है, जबकि CERT-In भारत सरकार की प्रमुख साइबर सुरक्षा एजेंसी है। बैंक के अनुसार, उसे संदिग्ध गतिविधि के संबंध में अलर्ट मिला था।
SBI ग्राहकों को अब क्या सावधानी बरतनी चाहिए?
डेटा लीक की खबर के बाद ग्राहकों के लिए जरूरी है कि वे अपने बैंकिंग लेनदेन और निजी जानकारी की सुरक्षा को लेकर अतिरिक्त सतर्कता बरतें। सबसे पहले, मोबाइल पर आने वाले बैंकिंग अलर्ट और खाते से जुड़े लेनदेन पर नजर रखें। यदि कोई अनजान या संदिग्ध ट्रांजैक्शन दिखाई देता है, तो तुरंत बैंक से संपर्क करें।
दूसरा, किसी भी व्यक्ति के साथ ओटीपी, एटीएम या डेबिट कार्ड का पिन, इंटरनेट बैंकिंग पासवर्ड और सीवीवी साझा न करें। बैंक कर्मचारी बनकर फोन करने वाला व्यक्ति भी इन जानकारियों की मांग करे, तो उस पर भरोसा न करें।
तीसरा, ऐसे ईमेल, एसएमएस या व्हाट्सऐप संदेशों से सावधान रहें, जिनमें खाते को बंद करने, केवाईसी अपडेट करने या बैंकिंग सेवा चालू रखने के नाम पर लिंक भेजा जाता है। किसी लिंक पर क्लिक करने से पहले उसकी सत्यता जांचें। बैंकिंग ऐप और इंटरनेट बैंकिंग के लिए मजबूत पासवर्ड रखें और जहां उपलब्ध हो, अतिरिक्त सुरक्षा सुविधाओं का इस्तेमाल करें।
यदि किसी ग्राहक को लगता है कि उसके साथ ऑनलाइन वित्तीय धोखाधड़ी हुई है, तो उसे तुरंत बैंक को सूचित करना चाहिए और भारत के साइबर अपराध हेल्पलाइन नंबर 1930 या आधिकारिक साइबर अपराध पोर्टल के माध्यम से शिकायत दर्ज करनी चाहिए।
पहले भी सामने आ चुके हैं बैंकिंग डेटा लीक के मामले
बैंकिंग क्षेत्र में डेटा सुरक्षा से जुड़े मामले पहले भी चर्चा में रहे हैं। उपलब्ध रिपोर्ट के अनुसार, जुलाई में बैंक ऑफ बड़ौदा से संबंधित डेटा लीक की खबर सामने आई थी, जिसमें करीब एक टेराबाइट ग्राहक डेटा प्रभावित होने का दावा किया गया था।
SBI से जुड़े मौजूदा मामले में भी एक गुमनाम हैकर समूह Siriusim द्वारा BreachForums नामक डार्क वेब फोरम पर 3.75 लाख ग्राहक रिकॉर्ड हासिल करने का दावा किए जाने की खबर आई थी। हालांकि, SBI ने अपनी फाइलिंग में कथित हमले के लिए किसी विशिष्ट हैकर समूह का नाम नहीं बताया है। इसलिए इस दावे और बैंक की जांच के निष्कर्षों के बीच अंतर बनाए रखना जरूरी है।
SBI Data Leak: जांच पूरी होने के बाद तस्वीर होगी साफ
SBI के मामले में फिलहाल सबसे महत्वपूर्ण सवाल यह है कि डार्क वेब पर मिले रिकॉर्ड किस स्रोत से आए और उनमें से कितने वास्तव में बैंक के ग्राहकों से संबंधित हैं। शुरुआती विश्लेषण में 3,897 ग्राहकों की पहचान से जुड़ी जानकारी सामने आई है, लेकिन घटना की पूरी सीमा और संभावित नुकसान का आकलन अभी जारी है।
बैंक ने साइबर सुरक्षा संबंधी कदम उठाने और जांच कराने की जानकारी दी है। आने वाले समय में विस्तृत जांच से यह स्पष्ट हो सकेगा कि डेटा तक पहुंच कैसे बनी और ग्राहकों की सुरक्षा के लिए किन अतिरिक्त उपायों की जरूरत है। तब तक खाताधारकों के लिए बेहतर यही है कि वे अपने बैंकिंग अलर्ट पर नजर रखें, निजी जानकारियां साझा करने से बचें और किसी भी संदिग्ध गतिविधि की तुरंत शिकायत करें।
राजकुमार सिंह की रिपोर्ट